Una videochiamata dovrebbe sciogliere il dubbio. Dall’altra parte c’è una persona. Si muove, risponde, ti guarda. Puoi smettere di chiederti se fino a quel momento stessi parlando con un bot.
In un’operazione fraudolenta documentata, quella rassicurazione faceva parte del servizio.
Il rapporto di Anthropic sulle minacce di settembre 2026 descrive una rete di app di incontri ingannevoli che combinava personaggi gestiti dall’AI e lavoratori umani retribuiti. In due settimane di aprile, il provider ha osservato oltre 4.700 personaggi artificiali interagire con almeno 25.000 persone. I lavoratori reali effettuavano videochiamate e ricambiavano il follow sui social per rassicurare gli utenti. Anche quei lavoratori erano assistiti dall’AI: un altro modello proponeva le risposte, e loro ne sceglievano una. Sono risultati relativi a una singola operazione, non stime dell’intero mercato.
Il dettaglio su cui fermarsi è il lavoro umano. Una difesa costruita interamente sul rilevamento di contenuti sintetici lascerebbe aperta una domanda: che cosa succede quando la persona che ti rassicura è reale, ma la relazione che ti viene venduta è inventata?
L’elemento autentico può essere proprio ciò che rende credibile l’inganno.
Nella mia precedente edizione sui deepfake e i rischi per le imprese, ho esaminato l’impersonificazione e i controlli a disposizione delle aziende. La domanda successiva va oltre l’autenticità di un volto: quanta parte di una storia accettiamo dopo averne verificato un solo elemento?
Anche il lavoro può essere autentico
Pensiamo a un collaboratore che consegna codice utile, risponde rapidamente ai colleghi e conosce il progetto. Sono elementi ragionevoli per valutarne le prestazioni. Dicono molto meno su chi lo impieghi davvero, da dove operi o di chi stia usando l’identità.
Una ricerca di Microsoft del marzo 2026 descrive operazioni di lavoratori informatici nordcoreani che usano l’AI per sostenere corrispondenza quotidiana, risposte tecniche e attività di programmazione sotto false identità. L’analisi riguarda anche il mantenimento del lavoro dopo l’assunzione. Microsoft descrive l’AI come un aiuto per:
«farsi assumere, conservare il lavoro e abusare dell’accesso su larga scala»
— Microsoft Threat Intelligence, traduzione dall’inglese
Per un’azienda, prestazioni competenti e ripetute sono rassicuranti. Un avversario capace di fornirle può costruire proprio quella storia professionale che, in seguito, farà sembrare ragionevole concedergli ulteriori accessi.
Esiste una base economica documentata per questo tipo di operazione. Nel caso Christina Chapman, il Dipartimento di Giustizia statunitense ha riportato 309 imprese americane frodate e oltre 17 milioni di dollari generati da uno schema di lavoro remoto basato su identità rubate e una “laptop farm” negli Stati Uniti. Lo schema ha operato dal 2020 al 2023: quelle cifre non misurano perdite causate dall’AI generativa.
La mia lettura è che l’AI possa ridurre lo sforzo necessario per sostenere la storia: la corrispondenza, la presentazione professionale, la disponibilità quotidiana. Una frode non deve restare spettacolare. Può diventare abbastanza ordinaria da non indurre più nessuno a riaprire la questione.
Per chi assume, emerge una distinzione scomoda. Dimostrare di saper svolgere il lavoro non significa dimostrare che tutte le dichiarazioni sul proprio rapporto di lavoro siano vere.
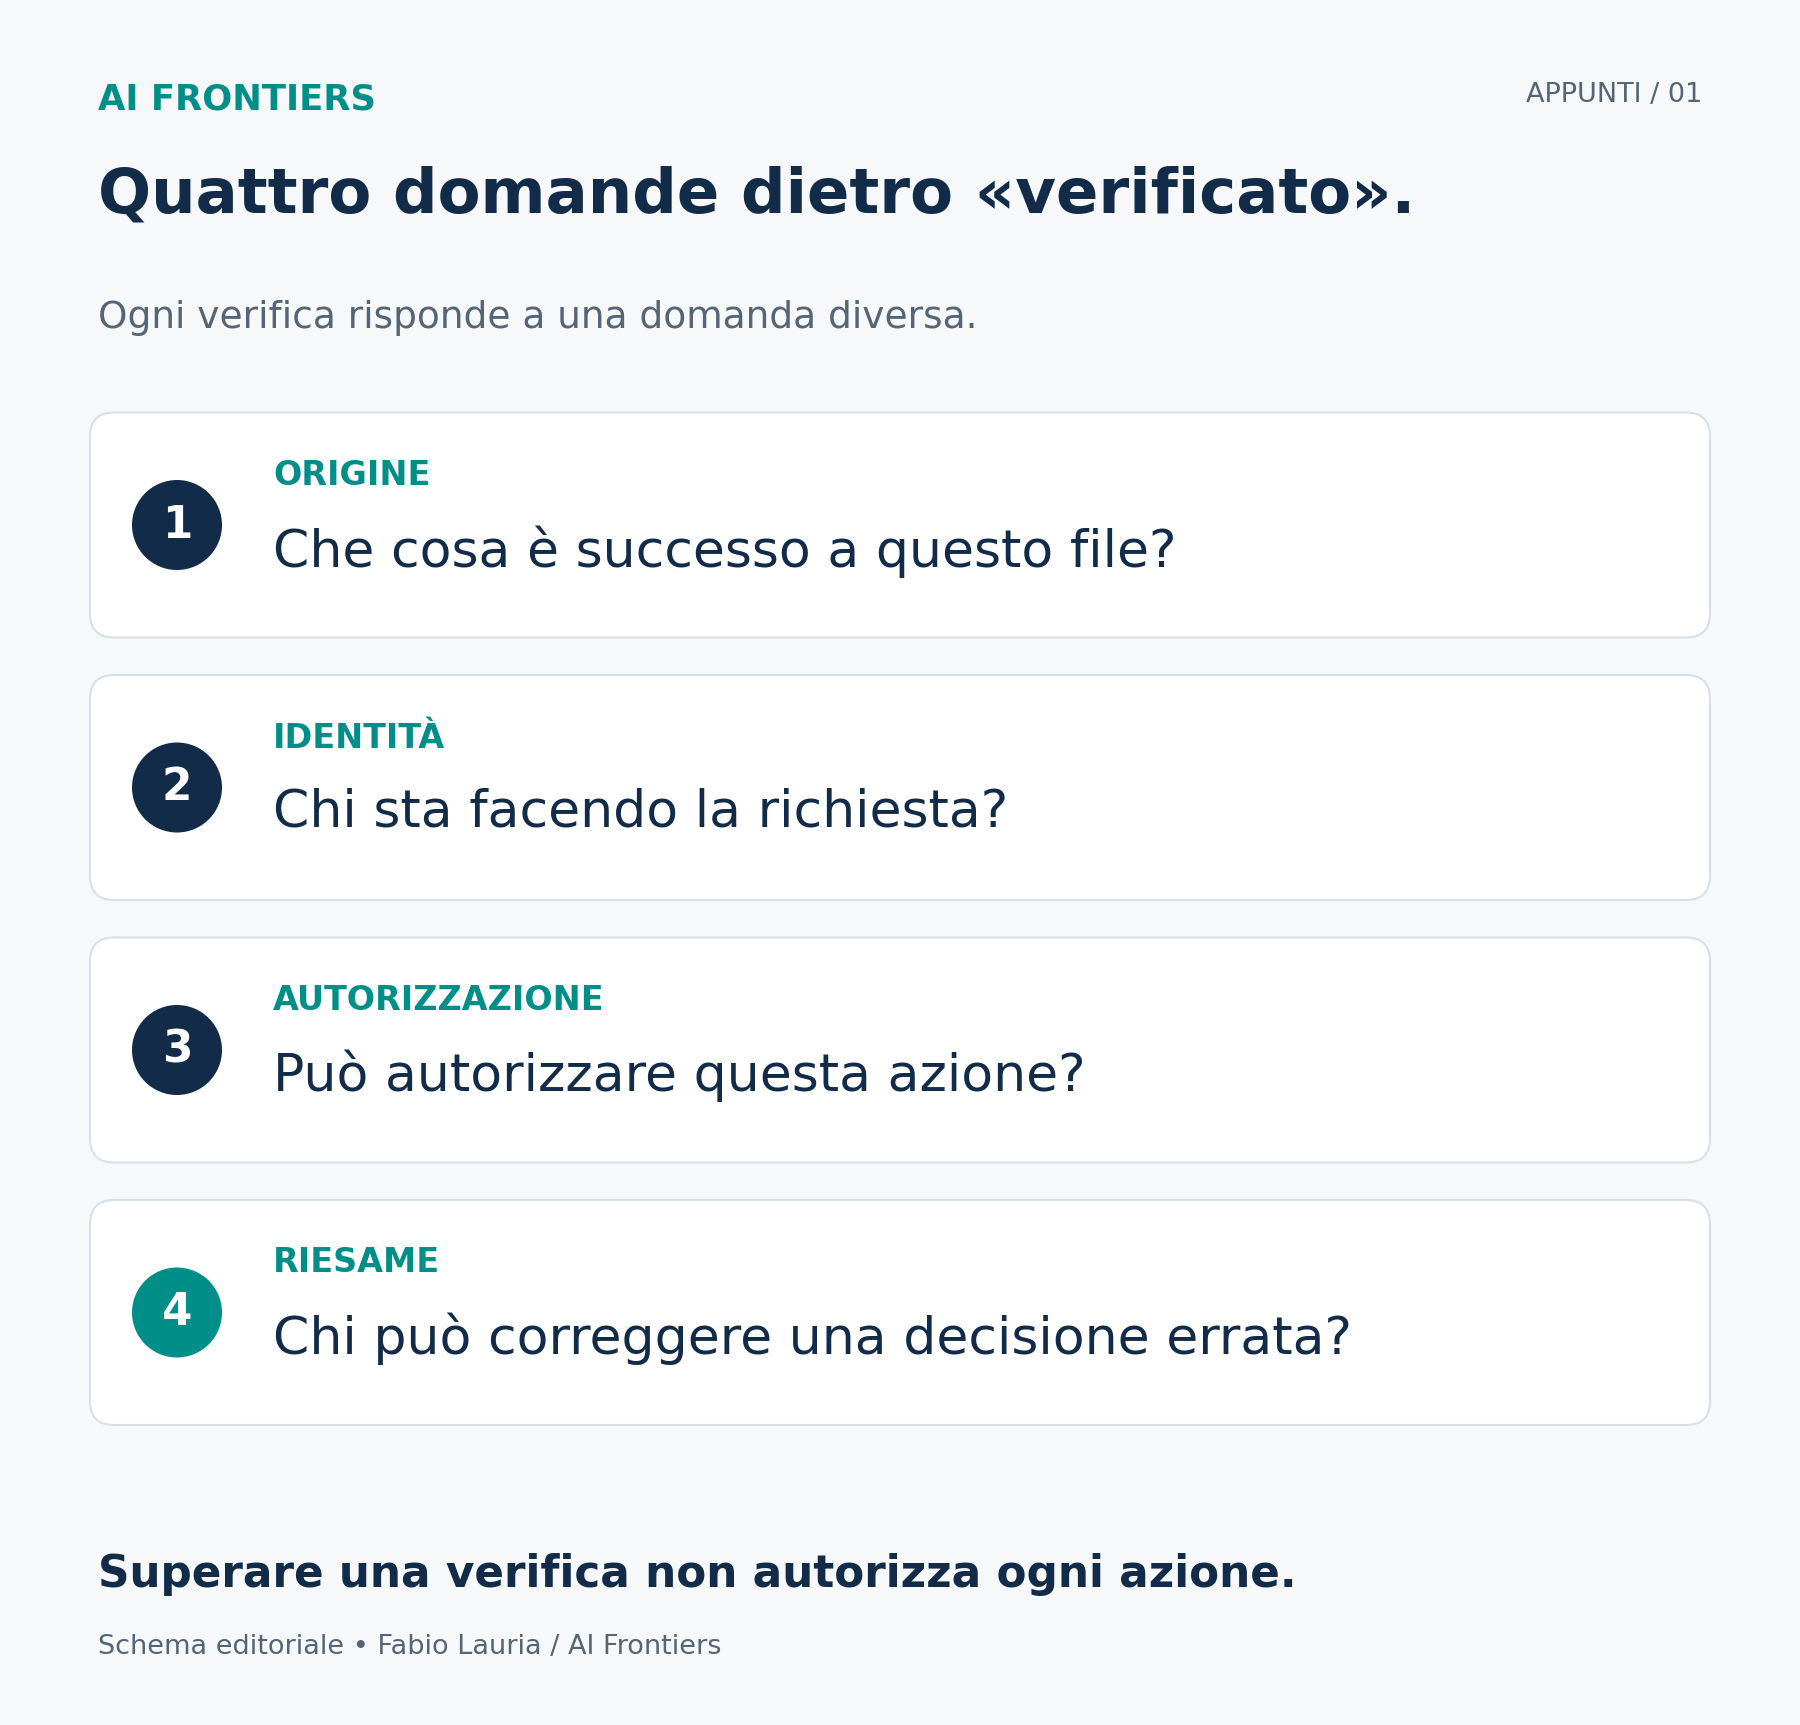
Più controlli possono avere una sola fonte
Immaginiamo un candidato che presenti un curriculum, un portfolio, un profilo professionale e l’indirizzo email di una referenza. Tutto coincide. Le date tornano, il linguaggio è credibile, la referenza risponde.
Quella coerenza può significare due cose molto diverse. Documenti indipendenti possono confermare un racconto onesto. Oppure un unico operatore può controllare tutti e quattro gli elementi.
È uno scenario illustrativo, ma il ragionamento conta: l’accordo tra più fonti ha valore nella misura in cui quelle fonti sono realmente indipendenti. Quattro documenti forniti dalla stessa parte non costituiscono automaticamente quattro conferme autonome.
La conseguenza pratica è precisa. Contattare una referenza attraverso recapiti ottenuti autonomamente dall’ex datore di lavoro verifica una relazione diversa dal contattarla soltanto all’indirizzo indicato dal candidato. Controllare un documento presso chi lo ha emesso accerta qualcosa di diverso dall’esaminarne una copia plausibile.
Nessuno dei due passaggi garantisce l’onestà. Entrambi chiariscono da dove provenga la conferma.
La stessa distinzione vale per una videochiamata. La domanda è quale legame accerti: tra un volto e un’identità dichiarata, tra quell’identità e un’organizzazione, oppure tra una persona e una richiesta specifica. Un’interazione convincente non dovrebbe risolvere implicitamente tutti questi collegamenti insieme.
La violazione che non c’è stata
La comunicazione di KnowBe4 del luglio 2024 corregge l’idea che un controllo d’identità fallito renda inutile ogni altra difesa. L’azienda ha riferito che un lavoratore con un’identità statunitense rubata aveva superato colloqui video e controlli sui precedenti. Ha precisato però che i permessi iniziali erano limitati, i dati dei clienti inaccessibili e il tentativo di eseguire malware bloccato. Il dispositivo è stato isolato pochi minuti dopo l’attività sospetta.
«KnowBe4 non ha subito una violazione.»
— FAQ dell’azienda sull’incidente, traduzione dall’inglese
La distinzione è importante. La selezione non aveva accertato correttamente l’identità. Secondo il resoconto aziendale, le restrizioni successive hanno impedito che quell’errore si traducesse in accesso indiscriminato.
Per un datore di lavoro, questo suggerisce una domanda più utile del numero di controlli superati dal candidato: che cosa cambia immediatamente dopo il loro superamento?
Se la risposta comprende ampio accesso ai repository, esportazioni dei dati dei clienti e possibilità di registrare nuovi metodi di autenticazione, una sola decisione ha avuto un peso enorme. Un ingresso con poteri più circoscritti lascia spazio per risolvere le incertezze prima che le conseguenze diventino difficili da invertire.
È anche un motivo per non considerare il buon lavoro svolto come una giustificazione automatica per ampliare i privilegi. Una persona può meritare una valutazione positiva senza aver bisogno dei dati di un altro team.
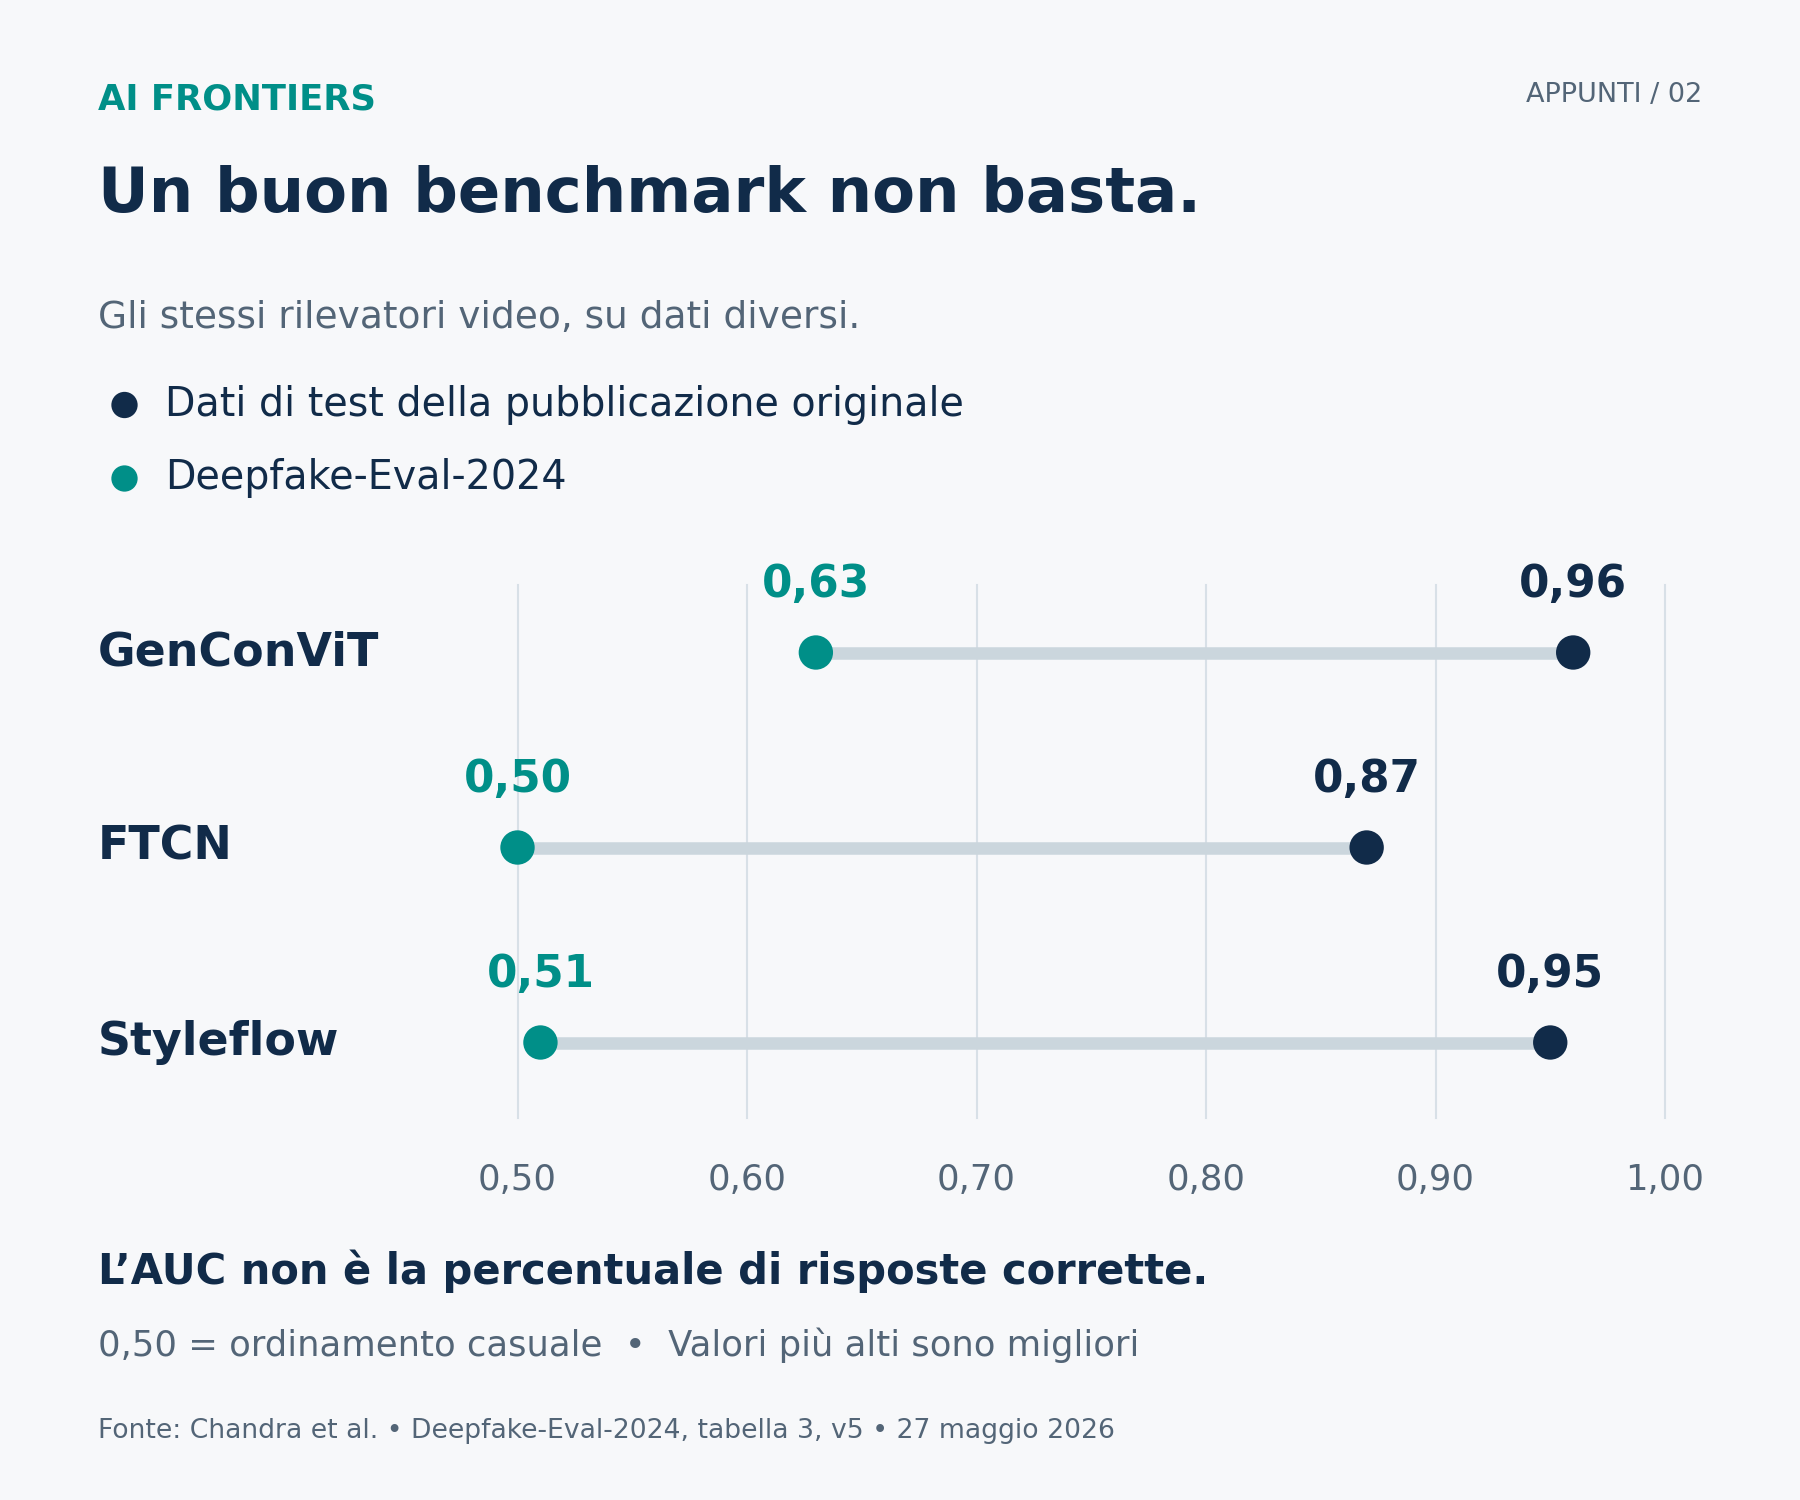
Il rilevamento serve. Il suo risultato ha un limite.
Questo non rende inutile il rilevamento dei deepfake. Rende più importante la conclusione che associamo al risultato.
Un preprint del settembre 2026 che presenta DF26 ha rilevato che i partecipanti identificavano correttamente il 52,6% dei filmati falsi del nuovo dataset, contro il 74,5% su CelebDF++ e il 69,8% su DeepSpeak v2. L’esperimento utilizzava clip di cinque secondi senza audio e soprattutto volontari di università tecniche: sono tassi di riconoscimento dei falsi, non accuratezza complessiva o risultati su chiamate dal vivo.
Un altro preprint del marzo 2026 ha rilevato, sul proprio dataset di attività quotidiane, un’accuratezza media del 78,4% per le persone e del 53,7% per le varianti di rilevatori esaminate. Ai partecipanti era richiesto esplicitamente di valutare l’autenticità. Compiti e campioni diversi impediscono un confronto diretto tra i due studi.
Non esiste un punteggio universale utile per stabilire quanto bene «le persone» o «l’AI» riconoscano l’inganno. Chi acquista deve chiedere prove relative al materiale, all’attacco e alla decisione che lo riguardano.
Soprattutto, anche un esito corretto sull’autenticità di un filmato non può stabilire l’onestà dell’interazione. Il rilevamento risponde a una domanda tecnica. All’organizzazione resta la responsabilità di decidere che cosa giustifichi quella risposta.
Chi può certificare la storia?
Una risposta commerciale sta già prendendo forma. L’annuncio del 2026 di Cloudflare con Nametag descrive l’integrazione della verifica d’identità negli accessi aziendali: il controllo di un selfie e di un documento produce un token utilizzato per decidere l’accesso. L’annuncio documenta il processo proposto; non è una prova indipendente della sua efficacia.
Per chi acquista, l’interesse è comprensibile. Un’organizzazione non può ricostruire da zero ogni interazione. Ha bisogno di verifiche i cui risultati siano riutilizzabili.
Conta però l’ambito di ciò che viene acquistato. Un controllo che collega una persona a un documento d’identità non stabilisce, da solo, che una richiesta serva gli interessi del datore di lavoro, che una relazione commerciale sia onesta o che un account venga utilizzato per lo scopo concordato. Sono affermazioni ulteriori.
Gli studiosi che propongono credenziali di personhood rispettose della privacy, per dimostrare online di essere persone reali, riconoscono un rischio istituzionale: emittenti e grandi piattaforme possono concentrare potere decidendo quali credenziali e utilizzi accettare. Queste credenziali rispondono a una domanda diversa dalla verifica dei lavoratori, ma l’avvertimento sulla dipendenza è pertinente.
Da imprenditore, porrei due domande prima di un acquisto del genere. Quale incertezza precisa riduce il fornitore? E quali decisioni dovrà ancora saper giustificare la mia organizzazione?
Acquistare una garanzia circoscritta e verificabile può essere utile. Acquistare un’etichetta rassicurante e trattarla come una conclusione sull’intera relazione è il punto in cui il ragionamento non regge più.
Che cosa resta dopo il controllo
La domanda utile da portare in una selezione, in una discussione con un fornitore o in una decisione sugli accessi è semplice:
Che cosa resterebbe da dimostrare se ogni elemento davanti a noi fosse autentico?
Questa domanda cambia il passo successivo. Può portare a contattare autonomamente un’organizzazione, a circoscrivere l’accesso richiesto o a stabilire perché un pagamento spetti proprio a quella controparte. Non richiede di vincere una discussione su quanto un volto sembri autentico.
Una videochiamata autentica dimostra meno di una relazione autentica. Un lavoro competente dimostra meno di una storia professionale veritiera. Una credenziale valida dimostra meno di uno scopo onesto.
L’errore è attribuire a una prova autentica l’autorità di confermare una storia che non può dimostrare.
Fabio Lauria
CEO & Founder, ELECTE
Ogni settimana esploriamo l'AI senza l'hype — con dati, analisi e una prospettiva indipendente.
AI Frontiers · ogni giovedì
Iscriviti ad AI Frontiers.
Iscriviti per continuare a leggere.
Il primo saggio te lo abbiamo offerto. Il resto di questo è per chi è iscritto. Leggi ogni saggio e ricevi le nuove edizioni via email. Non è richiesto alcun pagamento.
Comments ()